


Audit bestanden, Angriff verloren: DORA reicht nicht!
SECUINFRA
von Fritz Greulich, DFIR-Spezialist, SECUINFRA
Ist DORA-Konformität gleichbedeutend mit der Beherrschbarkeit eines realen Sicherheitsvorfalls?“
Gerade im Finanzsektor sind digitale Prozesse unmittelbar mit dem Kerngeschäft verknüpft. Ausfälle können Zahlungsverkehr, Kundenservices oder Handelsprozesse beeinträchtigen. Gleichzeitig wächst die Abhängigkeit von Cloud-Anbietern, Managed Services und spezialisierten Security-Dienstleistern. Resilienz entscheidet sich deshalb nicht im Audit, sondern in den ersten Stunden eines Sicherheitsvorfalls. Dort, wo Dokumentation auf operative Realität trifft.
Zwischen Notfallplan und Einsatzfähigkeit
Incident-Response-Pläne, Krisenhandbücher und definierte Eskalationswege gehören heute zur Grundausstattung regulierter Unternehmen.
In realen Sicherheitsvorfällen zeigt sich regelmäßig, dass dokumentierte Prozesse nicht automatisch handlungsfähige Organisationen schaffen. Dokumentierte Ansprechpartner haben das Unternehmen verlassen, Rufnummern sind veraltet oder Verantwortliche kennen ihre Rolle nur aus der RACI-Matrix.“
Genau hier kommt regelmäßiges Training ins Spiel. Tabletop Exercises, technische Simulationen, Wiederherstellungstests und Übungen mit externen Partnern sollten nicht nur die Existenz eines Prozesses bestätigen. Sie müssen zeigen, ob die beteiligten Personen ihn tatsächlich beherrschen und unter Unsicherheit weiterhin handlungsfähig sein können.
Ohne Logs keine belastbare Bewertung
Incident-Response-Teams müssen nachvollziehen können, wie ein Angreifer eingedrungen ist, welche Systeme betroffen sind und ob sich der Angriff bereits ausgebreitet hat. Dafür reichen vorhandene Logs allein nicht aus. Entscheidend ist, ob verwertbare Telemetrie im richtigen Umfang und zum richtigen Zeitpunkt verfügbar ist.
In der Praxis ist genau das häufig die Schwachstelle. Protokolle werden nur wenige Tage gespeichert, Endpoint-Telemetrie fehlt auf kritischen Systemen oder Firewall-Logs liegen ausschließlich beim externen Dienstleister. Hinzu kommen uneinheitliche Zeitstempel oder kompromittierte Systeme, die ausgerechnet im entscheidenden Moment keine verwertbaren Daten mehr liefern.
Für Finanzunternehmen entsteht daraus ein doppeltes Problem. Einerseits muss der Angriff technisch eingegrenzt werden, andererseits müssen Auswirkungen auf Systeme, Daten und Geschäftsprozesse bewertet werden – häufig unter erheblichem Zeitdruck. Fehlen belastbare Informationen, wird nicht nur die Forensik schwieriger, sondern auch die regulatorische Einordnung.
Drittanbieter müssen im Ernstfall funktionieren
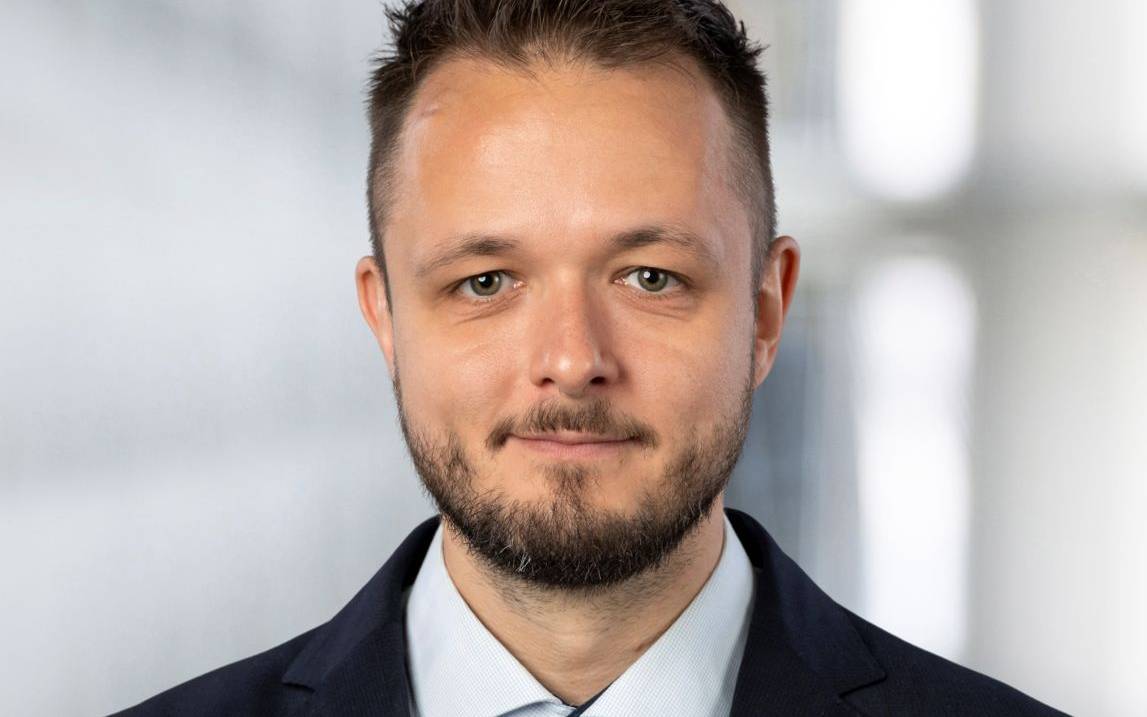 Fritz Greulich arbeitet bei SECUINFRA (Webseite) als DFIR-Spezialist mit den Schwerpunkten Incident Response, Threat Intelligence und Threat Hunting. Er unterstützt Unternehmen bei der Bewältigung komplexer Cyberangriffe, der Analyse von Bedrohungsakteuren sowie der Identifikation und Eindämmung laufender Angriffe.
Die Abhängigkeit des Finanzsektors von externen IKT-Dienstleistern gehört zu den zentralen Herausforderungen, die DORA adressiert. Verträge, Service Level Agreements und definierte Reaktionszeiten schaffen wichtige Rahmenbedingungen, allerdings garantieren diese jedoch keine funktionierende Zusammenarbeit während eines Angriffs.
Unternehmen müssen vorab klären, welche Reaktionszeiten gelten, welche Zugänge benötigt werden und welche Daten kurzfristig bereitgestellt werden können.
Wer diese Fragen erst während eines laufenden Angriffs klärt, verliert genau die Ressource, die in Incident Response am teuersten ist: Zeit.
Compliance ist Ausgangspunkt, nicht Sicherheitsnachweis
DORA schafft wichtige Mindeststandards. Problematisch wird es dort, wo ein bestandenes Audit mit tatsächlicher Widerstandsfähigkeit gleichgesetzt wird.
Ob ein Finanzunternehmen einen Cyberangriff beherrscht, entscheidet sich häufig in den ersten Stunden: Werden Prozesse auch gelebt? Sind Verantwortliche handlungsfähig? Sind Logs verfügbar? Funktionieren Kommunikationswege und Zugänge? Wissen interne Teams und externe Partner, was von ihnen erwartet wird?
Der Unterschied liegt zwischen formaler Compliance und operativer Resilienz. Regulatorik kann Strukturen vorgeben. Tatsächliche Widerstandsfähigkeit entsteht erst, wenn diese Strukturen gepflegt, technisch unterfüttert und regelmäßig getestet werden. Für Finanzunternehmen sollte die Frage deshalb nicht nur lauten, ob sie DORA erfüllen, sondern ob ihre Sicherheitsorganisation auch dann funktioniert, wenn der nächste Angriff nicht nach Handbuch verläuft. Fritz Greulich, SECUINFRA/dk
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/249684

Schreiben Sie einen Kommentar