

Die PSR verlangt Betrugsdatenaustausch, doch in Deutschland fehlt die Koordination
. Mit der Payment Services Regulation (PSR) verpflichtet die EU Zahlungsdienstleister dazu, Betrugsdaten untereinander zu teilen, eingehende Zahlungen zu prüfen und verdächtige Transaktionen einzufrieren. Die Rechtsgrundlage kommt aus Brüssel, der Betrieb muss national organisiert werden. von Dirk Mayer, Head of Anti Fr-aud Consultants bei Risk Ident.. Australien, Großbritannien und Singapur haben Strukturen geschaffen. In Deutschland läuft die Vorbereitung ohne eine Stelle, bei der die Fäden zusammenlaufen.Für 2024 weisen EZB und EBA in ihrem gemeinsamen Bericht Betrugsschäden von 4,2 Milliarden Euro im Europäischen Wirtschaftsraum aus, nach 3,5 Milliarden im Jahr davor. Auf Überweisungen entfallen 2,2 Milliarden. Die Betrugsquote selbst bewegt sich kaum und liegt weiter bei rund 0,002 Prozent des Transaktionsvolumens.Aussagekräftiger als die Summe ist ihre Verteilung. Bei Überweisungen trugen 85 Prozent der Schäden die Zahlungsdienstnutzer selbst, weil sie die Zahlung nach einer Manipulation eigenhändig autorisiert hatten.Starke Kundenauthentifizierung senkt den Betrug durch gestohlene Zugangsdaten messbar, gegen einen Kunden, der nach einem Social Engineering Anruf die Transaktion selbst freigibt, richtet ein zweiter Faktor nichts aus.“Diese Verteilung dreht sich gerade. Nach der Einigung von Parlament und Rat haftet ein Zahlungsdienstleister für den Schaden, wenn er keine angemessenen Präventionsmechanismen betreibt. Wesentlich ist dabei, dass der bisher meist genutzte Anscheinsbeweis nicht mehr ausreicht, um Kunden eine grobe Fahrlässigkeit zu unterstellen – auch nicht, wenn diese eine Transaktion selbst freigegeben haben. Eine vom Täter ausgelöste oder veränderte Transaktion gilt als nicht autorisiert, mit voller Haftung des Instituts – die betrifft vor allem Angriffe mit Malware. Für Fälle von Spoofing und Social Engineering im Namen der kontoführenden Bank ist die Erstattung vorgesehen, sofern der Kunde Anzeige erstattet und sein Institut informiert.Spoofing betrifft nicht nur die Telefonnummer des Instituts, sondern auch gefälschte Webseiten und mit einigen Einschränkungen nicht autorisierte Werbung.“Dazu werden auch Plattformbetreiber und Telekommunikationsunternehmen mit einbezogen und haften unter bestimmten Voraussetzungen.Die endgültigen Texte hat der Rat im April 2026 vorgelegt, nur die Veröffentlichung im Amtsblatt steht aus. Die Übergangsfrist beträgt 21 Monate nach Veröffentlichung.Im EWR geht es damit um eine Größenordnung von fast zwei Milliarden Euro im Jahr, die künftig zwischen Kunde und Institut neu zugeordnet wird. Die Schadenszahlen steigen dramatisch und das Dunkelfeld ist groß, daher sind die Zahlen sicher nur als Untergrenze anzusehen. Details der Verordnung!. . Gesetzlich vorgeschrieben wird das Transaktionsmonitoring in Echtzeit. Anhand von Betrag, Herkunft und Frequenz im Verhältnis zum Profil des Kontoinhabers können verdächtige Transaktionen gestoppt werden. Dies gilt nicht nur für das zahlende, sondern auch für das empfangende Institut. Ein Konto, das monatelang kaum Bewegung zeigt und dann binnen Stunden Eingänge aus mehreren Instituten bündelt und weiterreicht, fällt in der Eingangsprüfung sofort auf. Nur liegen diese Signale beim empfangenden Institut, während der Schaden bei der Bank des Zahlers anfällt – die Empfängerbank kann die Zahlung zwar ablehnen, wie Informationen über den Grund übermittelt werden sollen, ist aber noch unklar.Für das Enrolment neuer Geräte und die Erhöhung von Zahlungslimits ist eine Wartezeit vor der Aktivierung vorgesehen (Cool Down).“Auch der Hinweis auf einem anderen Kanal, dass ein neues Gerät für Transaktionen eingerichtet wurde, wird Standard.Seit dem neunten Oktober 2025 gilt bereits die Empfängerüberprüfung. Der Abgleich von Name und Ibahn läuft vor der Autorisierung und meldet volle, teilweise oder fehlende Übereinstimmung zurück. Gegen manipulierte Rechnungen und vertauschte Ibahns wirkt das. Gegen ein Mule Konto, das exakt auf den Namen läuft, den das Opfer erwartet, greift die Prüfung nicht. Das haben auch die Täter erkannt und bereiten die Opfer im Social Engineering entsprechend vor.Da die Prüfung bei verschiedenen Instituten nicht einheitlich ausgestaltet ist, gibt es im laufenden Zahlungsverkehr auch bei korrekten Zahlungen häufig Abweichungen, was dazu führt, dass Abweichungen von vielen Verbrauchern nicht ernst genommen und nicht geprüft werden.“Firmenkunden können für Sammelaufträge einen Opt out wählen.Wesentlich wird die Information der Kunden, dass ein Risiko vorliegt. Der Kunde muss in die Entscheidung mit einbezogen werden. Nur die Freigabe des Kunden trotz Warnhinweis sichert die Institute. Bei eindeutigen Betrugsfällen muss die Bank künftig auch gegen den Willen des Kunden die Zahlung stoppen, dies wird aber nur einen Bruchteil aller Fälle betreffen. Datenaustausch wird ein Schlüssel!. . Artikel 83 des Kommissionsvorschlags schafft die Rechtsgrundlage dafür, dass Zahlungsdienstleister Betrugsdaten untereinander weitergeben. Gemeint sind Nummern missbräuchlich verwendeter Konten, dazu Angaben zum Vorgehen. Die EBA hat bereits 2024 empfohlen, den Austausch auf Namen, IP Adressen und Rufnummern auszuweiten.Da Geräte Fingerprinting auch in der Identifizierung von Kunden und in der Transaktionsüberwachung eine größere Rolle einnehmen wird, gilt das auch für den Austausch von Gerätedaten.Ein einzelner Fingerprint sagt innerhalb eines Hauses wenig aus; aussagekräftig wird er erst, sobald dasselbe Gerät binnen weniger Tage bei mehreren Instituten Konten eröffnet oder als Zugriffspunkt festgelegt wird.“Was dabei auf dem Spiel steht, zeigen bereits die EBA Zahlen für 2022. Betrugsraten bei grenzüberschreitenden Transaktionen lagen nach Volumen etwa neunmal höher als bei inländischen; die EBA führt das wesentlich auf unzureichende Zusammenarbeit zwischen den beteiligten Zahlungsdienstleistern zurück. Bei Echtzeitüberweisungen lagen die Betrugsraten im Wert im Schnitt rund zehnmal höher als bei konventionellen Überweisungen, unter anderem weil eine Rückholung nach Ausführung praktisch ausscheidet. Der durchschnittliche betrügerische Überweisungsbetrag lag bei 2.252 Euro.Genau in dieser Konstellation, hohe Beträge und keine Rückholmöglichkeit, entscheidet sich die Abwehr in den Sekunden vor der Ausführung. Bei Echtzeitüberweisungen besteht auch keine Möglichkeit, den Kunden zu fragen: Hier kommt erst die Entscheidung, dann die Information. Offen bleibt, wer die Organisation übernimmt!. . Bevor der Daten-Austausch in Betrieb gehen kann, sind dafür einige Festlegungen zu treffen.Wie werden Modi Operandi übergreifend definiert, welche Daten sollen ausgetauscht werden, ab wann soll ein Verdachtsfall gelten, wie werden die Schweigepflichten (Tipping Off) nach dem Geldwäschegesetz gegenüber den notwendigen Kundenwarnungen behandelt?Unklar ist aktuell auch, wie die Daten ausgetauscht werden sollen: Die Richtlinie macht dazu wenig Vorgaben.“Ein zentraler Pool analog zu den Auskunfteien ist der übliche Weg, bedingt jedoch einen verantwortlichen Akteur – in Frankreich hat die Banque de France diese Rolle übernommen, in Deutschland will EuroDat möglicherweise diese Funktion ausfüllen. Alternativ sind Multi Party Computation Verfahren denkbar, die jedoch bei Kosten und vor allem bei der Ausübung der Betroffenenrechte erhebliche Nachteile haben.Diese Fragen könnten die möglichen Anbieter klären, bilden dann aber wieder Inseln im geeinten Europa; ein länderübergreifender Austausch ist nicht in Sicht.“Andere Fragen sind jedoch komplexer und politisch schwieriger: Wie erfolgt die Zusammenarbeit mit den Strafverfolgungsbehörden, den Plattformanbietern und der Telekommunikation? Wie soll die vorgeschriebene staatliche Aufklärung der Bevölkerung unter Beteiligung der Banken koordiniert werden? Diese Fragen sind lösbar, nur eben nicht mal schnell nebenbei. Sie brauchen eine Koordinierungsstelle. In anderen Ländern läuft die Koordination!. . Australien hat 2023 sein National Anti Scam Centre eingerichtet, angesiedelt bei der Wettbewerbsbehörde ACCC und finanziert mit 86,5 Millionen australischen Dollar aus Bundesmitteln. Das Zentrum organisiert den Daten-Austausch zwischen Behörden, Banken, Telekommunikationsanbietern und Plattformen nahezu in Echtzeit, betreibt aktive Disruption von Betrugsinfrastrukturen und führt Bevölkerungsaufklärung als Daueraufgabe.Im ersten Halbjahr nach Gründung gingen die gemeldeten Verluste um über 40 Prozent gegenüber dem Vorjahreszeitraum zurück.“Großbritannien hat im März 2026 seine Fr-aud Strategy 2026–2029 verabschiedet, ausgestattet mit über 250 Millionen Pfund für drei Jahre; Hintergrund ist, dass Betrug dort zum volumenstärksten Einzeldelikt geworden ist und allein im Haushaltsjahr 2023/24 wirtschaftliche und soziale Kosten von mindestens 14,4 Milliarden Pfund verursacht hat. Kernstück ist das im April 2026 gestartete Online Crime Centre, das mit 31 Millionen Pfund ausgestattet ist und Strafverfolgung, Sicherheitsbehörden und private Partner aus Finanzwirtschaft, Telekommunikation und Technologie an einem Ort zusammenführt.Singapur arbeitet seit Dezember 2024 mit einer expliziten Haftungskaskade zwischen Banken und Telekommunikationsanbietern, bei der zuerst das Institut haftet, dann der Netzbetreiber und erst zuletzt der Kunde. Frankreich hat den zentralen Austausch über die Banque de France etabliert. Österreich betreibt mit der Watchlist Internet seit über zehn Jahren eine kontinuierliche Aufklärung.Die Modelle unterscheiden sich erheblich in Trägerschaft, Aufgaben und Zwang.“Gemeinsam ist in Australien, Großbritannien und Singapur, dass eine politisch verantwortete, ressortübergreifende Strategie dahintersteht und dass es eine benannte Stelle gibt, an der die operative Koordination hängt. Beides ist in diesen Ländern entstanden, bevor der Rechtsrahmen in Stein gemeißelt wurde. Der deutsche Aktionsplan zielt auf Ermittlungsstrukturen!. . Im Juli 2026 haben Bundesfinanz- und Bundesjustizministerium einen Aktionsplan mit 26 Maßnahmen gegen Steuer- und Finanzkriminalität vorgelegt, mit besser vernetzten Ermittlungsbehörden, einem gemeinsamen Zentrum beim Zoll und deutlich schärferen Strafrahmen. Für die Verfolgung organisierter Finanzkriminalität ist das ein Fortschritt. Der Massenbetrug an Bankkunden wird davon wenig berührt, weil er sich vor der Ausführung einer Zahlung entscheidet und nicht erst im Ermittlungsverfahren Monate später. Eine Stelle für die operative Koordination aller beteiligten Akteure ist in dem Plan nicht vorgesehen.Die Datenlage erschwert die politische Einordnung. Nach der Polizeilichen Kriminalstatistik gingen die im Inland registrierten Betrugsfälle 2025 um 8,4 Prozent zurück, während die aus dem Ausland heraus begangenen Taten um 7,0 Prozent stiegen.Der Anteil von Social Engineering Schäden steigt laufend an, viele der Taten werden aus dem Ausland heraus begangen oder begonnen.“Die Dunkelfeldstudie des BKA weist für Betrug eine Anzeigequote von rund 25 Prozent aus, bei Cybercrime ist es nochmals weniger. Wer daraus eine Entspannung ableitet, wird diese in den Schadensmeldungen der Institute nicht wiederfinden.An der Fachgemeinschaft scheitert es nicht. In den Arbeitsgruppen der Bundesbank zu Bevölkerungsaufklärung und sektorübergreifendem Daten-Austausch sitzen die Leute mit der notwendigen Kompetenz zusammen. Auf dem UN Global Fr-aud Summit im März gehörte genau dieser Austausch zu den Kernthemen, ebenso auf den Fachveranstaltungen der Banken in Deutschland.Was fehlt, ist ein politisch verantwortetes Zielbild mit Zuständigkeiten und Budget, auf das eine deutsche Anti Betrugsstrategie aufsetzen kann.“Dazu gehören eine benannte Stelle für die operative Koordination zwischen Wirtschaft und Strafverfolgung, vergleichbar mit dem australischen Modell, und eine zentrale Anlaufstelle für Anzeigen und deren Zuordnung, die den Opfern den Weg erleichtert und die Länderbehörden entlastet. Die Aufklärungsarbeit müsste natürlich auch dauerhaft finanziert werden. Ein erster Schritt dazu ist die auf Anregung der Bundesbank privatwirtschaftlich getragene Übernahme der Aufklärungsvideos aus der Kampagne der österreichischen Watchlist Internet.Die Institute können einige Aufgaben schon im Vorfeld erledigen, ohne auf die langsamen Mühlen der Bundespolitik warten zu müssen: Merkmalskataloge, Normalisierungsregeln und Abstimmungen zum datenschutzrechtlichen Vorgehen bieten sich hier an.Die Texte der PSR sehen die Struktur eines Joint Controllership vor, eine in Deutschland noch selten genutzte Variante der Verantwortungsteilung.“Was die Institute selbst jedoch nicht leisten können, ist die Einrichtung einer nationalen Koordinierungsstelle, die die Akteure zusammenbringt und den Austausch beschleunigt. Und das sind neben den Instituten, Plattformen, Telkos und Strafverfolgungsbehörden auch noch die Datenschutzbehörden und Verbraucherschützer. Australien hat dafür das National Anti Scam Centre eingerichtet, Großbritannien das Online Crime Centre. Ich werde diese Frage im kommenden Jahr gemeinsam mit Kollegen beim nächsten UN Global Fr-aud Summit in ein Sidepanel zum Daten-Austausch einbringen. Sie hörten einen Beitrag von „Dirk Mayer, Risk Ident“
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/253256

Risk Ident
von Dirk Mayer, Head of Anti-Fraud Consultants bei Risk Ident
Australien, Großbritannien und Singapur haben Strukturen geschaffen. In Deutschland läuft die Vorbereitung ohne eine Stelle, bei der die Fäden zusammenlaufen.
Für 2024 weisen EZB und EBA in ihrem gemeinsamen Bericht Betrugsschäden von 4,2 Milliarden Euro im Europäischen Wirtschaftsraum aus, nach 3,5 Milliarden im Jahr davor. Auf Überweisungen entfallen 2,2 Milliarden. Die Betrugsquote selbst bewegt sich kaum und liegt weiter bei rund 0,002 Prozent des Transaktionsvolumens.
Aussagekräftiger als die Summe ist ihre Verteilung. Bei Überweisungen trugen 85 Prozent der Schäden die Zahlungsdienstnutzer selbst, weil sie die Zahlung nach einer Manipulation eigenhändig autorisiert hatten.
Starke Kundenauthentifizierung senkt den Betrug durch gestohlene Zugangsdaten messbar, gegen einen Kunden, der nach einem Social-Engineering-Anruf die Transaktion selbst freigibt, richtet ein zweiter Faktor nichts aus.“
Diese Verteilung dreht sich gerade. Nach der Einigung von Parlament und Rat haftet ein Zahlungsdienstleister für den Schaden, wenn er keine angemessenen Präventionsmechanismen betreibt. Wesentlich ist dabei, dass der bisher meist genutzte Anscheinsbeweis nicht mehr ausreicht, um Kunden eine grobe Fahrlässigkeit zu unterstellen – auch nicht, wenn diese eine Transaktion selbst freigegeben haben.
Eine vom Täter ausgelöste oder veränderte Transaktion gilt als nicht autorisiert, mit voller Haftung des Instituts – die betrifft vor allem Angriffe mit Malware. Für Fälle von Spoofing und Social Engineering im Namen der kontoführenden Bank ist die Erstattung vorgesehen, sofern der Kunde Anzeige erstattet und sein Institut informiert.
Spoofing betrifft nicht nur die Telefonnummer des Instituts, sondern auch gefälschte Webseiten und mit einigen Einschränkungen nicht autorisierte Werbung.“
Dazu werden auch Plattformbetreiber und Telekommunikationsunternehmen mit einbezogen und haften unter bestimmten Voraussetzungen.
Die endgültigen Texte hat der Rat im April 2026 vorgelegt, nur die Veröffentlichung im Amtsblatt steht aus. Die Übergangsfrist beträgt 21 Monate nach Veröffentlichung.
Im EWR geht es damit um eine Größenordnung von fast zwei Milliarden Euro im Jahr, die künftig zwischen Kunde und Institut neu zugeordnet wird. Die Schadenszahlen steigen dramatisch und das Dunkelfeld ist groß, daher sind die Zahlen sicher nur als Untergrenze anzusehen.
Details der Verordnung
Gesetzlich vorgeschrieben wird das Transaktionsmonitoring in Echtzeit. Anhand von Betrag, Herkunft und Frequenz im Verhältnis zum Profil des Kontoinhabers können verdächtige Transaktionen gestoppt werden. Dies gilt nicht nur für das zahlende, sondern auch für das empfangende Institut. Ein Konto, das monatelang kaum Bewegung zeigt und dann binnen Stunden Eingänge aus mehreren Instituten bündelt und weiterreicht, fällt in der Eingangsprüfung sofort auf. Nur liegen diese Signale beim empfangenden Institut, während der Schaden bei der Bank des Zahlers anfällt – die Empfängerbank kann die Zahlung zwar ablehnen, wie Informationen über den Grund übermittelt werden sollen, ist aber noch unklar.
Für das Enrolment neuer Geräte und die Erhöhung von Zahlungslimits ist eine Wartezeit vor der Aktivierung vorgesehen (Cool-Down).“
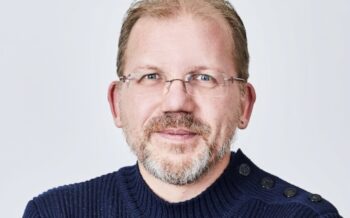 Dirk Mayer leitet seit 2017 die Anti-Fraud Consultants bei Risk Ident (Website). Der gelernte Bankkaufmann war Filialleiter bei der norisbank, bevor er 2000 zur Netbank wechselte, einer der ersten reinen Internetbanken, und dort bis 2005 den Kreditbereich verantwortete. Anschließend arbeitete er als Senior Consultant bei Experian Decision Analytics, wo er den Fraud-Roundtable für deutsche Banken aufbaute, und von 2013 bis 2017 als Teamleiter im B2B-Produktmanagement von CRIF Bürgel.
Seit dem 9. Oktober 2025 gilt bereits die Empfängerüberprüfung. Der Abgleich von Name und IBAN läuft vor der Autorisierung und meldet volle, teilweise oder fehlende Übereinstimmung zurück. Gegen manipulierte Rechnungen und vertauschte IBANs wirkt das. Gegen ein Mule-Konto, das exakt auf den Namen läuft, den das Opfer erwartet, greift die Prüfung nicht. Das haben auch die Täter erkannt und bereiten die Opfer im Social Engineering entsprechend vor.
Da die Prüfung bei verschiedenen Instituten nicht einheitlich ausgestaltet ist, gibt es im laufenden Zahlungsverkehr auch bei korrekten Zahlungen häufig Abweichungen, was dazu führt, dass Abweichungen von vielen Verbrauchern nicht ernst genommen und nicht geprüft werden.“
Firmenkunden können für Sammelaufträge einen Opt-out wählen.
Wesentlich wird die Information der Kunden, dass ein Risiko vorliegt. Der Kunde muss in die Entscheidung mit einbezogen werden. Nur die Freigabe des Kunden trotz Warnhinweis sichert die Institute. Bei eindeutigen Betrugsfällen muss die Bank künftig auch gegen den Willen des Kunden die Zahlung stoppen, dies wird aber nur einen Bruchteil aller Fälle betreffen.
Datenaustausch wird ein Schlüssel
Artikel 83 des Kommissionsvorschlags schafft die Rechtsgrundlage dafür, dass Zahlungsdienstleister Betrugsdaten untereinander weitergeben. Gemeint sind Nummern missbräuchlich verwendeter Konten, dazu Angaben zum Vorgehen. Die EBA hat bereits 2024 empfohlen, den Austausch auf Namen, IP-Adressen und Rufnummern auszuweiten.
Da Geräte-Fingerprinting auch in der Identifizierung von Kunden und in der Transaktionsüberwachung eine größere Rolle einnehmen wird, gilt das auch für den Austausch von Gerätedaten.
Ein einzelner Fingerprint sagt innerhalb eines Hauses wenig aus; aussagekräftig wird er erst, sobald dasselbe Gerät binnen weniger Tage bei mehreren Instituten Konten eröffnet oder als Zugriffspunkt festgelegt wird.“
Was dabei auf dem Spiel steht, zeigen bereits die EBA-Zahlen für 2022. Betrugsraten bei grenzüberschreitenden Transaktionen lagen nach Volumen etwa neunmal höher als bei inländischen; die EBA führt das wesentlich auf unzureichende Zusammenarbeit zwischen den beteiligten Zahlungsdienstleistern zurück. Bei Echtzeitüberweisungen lagen die Betrugsraten im Wert im Schnitt rund zehnmal höher als bei konventionellen Überweisungen, unter anderem weil eine Rückholung nach Ausführung praktisch ausscheidet. Der durchschnittliche betrügerische Überweisungsbetrag lag bei 2.252 Euro.
Genau in dieser Konstellation – hohe Beträge und keine Rückholmöglichkeit – entscheidet sich die Abwehr in den Sekunden vor der Ausführung. Bei Echtzeitüberweisungen besteht auch keine Möglichkeit, den Kunden zu fragen: Hier kommt erst die Entscheidung, dann die Information.
Offen bleibt, wer die Organisation übernimmt
Bevor der Datenaustausch in Betrieb gehen kann, sind dafür einige Festlegungen zu treffen.
Wie werden Modi Operandi übergreifend definiert, welche Daten sollen ausgetauscht werden, ab wann soll ein Verdachtsfall gelten, wie werden die Schweigepflichten (Tipping-Off) nach dem Geldwäschegesetz gegenüber den notwendigen Kundenwarnungen behandelt?
Unklar ist aktuell auch, wie die Daten ausgetauscht werden sollen: Die Richtlinie macht dazu wenig Vorgaben.“
Ein zentraler Pool analog zu den Auskunfteien ist der übliche Weg, bedingt jedoch einen verantwortlichen Akteur – in Frankreich hat die Banque de France diese Rolle übernommen, in Deutschland will EuroDat möglicherweise diese Funktion ausfüllen. Alternativ sind Multi-Party-Computation-Verfahren denkbar, die jedoch bei Kosten und vor allem bei der Ausübung der Betroffenenrechte erhebliche Nachteile haben.
Diese Fragen könnten die möglichen Anbieter klären, bilden dann aber wieder Inseln im geeinten Europa; ein länderübergreifender Austausch ist nicht in Sicht.“
Andere Fragen sind jedoch komplexer und politisch schwieriger: Wie erfolgt die Zusammenarbeit mit den Strafverfolgungsbehörden, den Plattformanbietern und der Telekommunikation? Wie soll die vorgeschriebene staatliche Aufklärung der Bevölkerung unter Beteiligung der Banken koordiniert werden? Diese Fragen sind lösbar, nur eben nicht mal schnell nebenbei. Sie brauchen eine Koordinierungsstelle.
In anderen Ländern läuft die Koordination
Australien hat 2023 sein National Anti-Scam Centre eingerichtet, angesiedelt bei der Wettbewerbsbehörde ACCC und finanziert mit 86,5 Millionen australischen Dollar aus Bundesmitteln. Das Zentrum organisiert den Datenaustausch zwischen Behörden, Banken, Telekommunikationsanbietern und Plattformen nahezu in Echtzeit, betreibt aktive Disruption von Betrugsinfrastrukturen und führt Bevölkerungsaufklärung als Daueraufgabe.
Im ersten Halbjahr nach Gründung gingen die gemeldeten Verluste um über 40 Prozent gegenüber dem Vorjahreszeitraum zurück.“
Großbritannien hat im März 2026 seine Fraud Strategy 2026–2029 verabschiedet, ausgestattet mit über 250 Millionen Pfund für drei Jahre; Hintergrund ist, dass Betrug dort zum volumenstärksten Einzeldelikt geworden ist und allein im Haushaltsjahr 2023/24 wirtschaftliche und soziale Kosten von mindestens 14,4 Milliarden Pfund verursacht hat. Kernstück ist das im April 2026 gestartete Online Crime Centre, das mit 31 Millionen Pfund ausgestattet ist und Strafverfolgung, Sicherheitsbehörden und private Partner aus Finanzwirtschaft, Telekommunikation und Technologie an einem Ort zusammenführt.
Singapur arbeitet seit Dezember 2024 mit einer expliziten Haftungskaskade zwischen Banken und Telekommunikationsanbietern, bei der zuerst das Institut haftet, dann der Netzbetreiber und erst zuletzt der Kunde. Frankreich hat den zentralen Austausch über die Banque de France etabliert. Österreich betreibt mit der Watchlist Internet seit über zehn Jahren eine kontinuierliche Aufklärung.
Die Modelle unterscheiden sich erheblich in Trägerschaft, Aufgaben und Zwang.“
Gemeinsam ist in Australien, Großbritannien und Singapur, dass eine politisch verantwortete, ressortübergreifende Strategie dahintersteht und dass es eine benannte Stelle gibt, an der die operative Koordination hängt. Beides ist in diesen Ländern entstanden, bevor der Rechtsrahmen in Stein gemeißelt wurde.
Der deutsche Aktionsplan zielt auf Ermittlungsstrukturen
Im Juli 2026 haben Bundesfinanz- und Bundesjustizministerium einen Aktionsplan mit 26 Maßnahmen gegen Steuer- und Finanzkriminalität vorgelegt, mit besser vernetzten Ermittlungsbehörden, einem gemeinsamen Zentrum beim Zoll und deutlich schärferen Strafrahmen. Für die Verfolgung organisierter Finanzkriminalität ist das ein Fortschritt. Der Massenbetrug an Bankkunden wird davon wenig berührt, weil er sich vor der Ausführung einer Zahlung entscheidet und nicht erst im Ermittlungsverfahren Monate später. Eine Stelle für die operative Koordination aller beteiligten Akteure ist in dem Plan nicht vorgesehen.
Die Datenlage erschwert die politische Einordnung. Nach der Polizeilichen Kriminalstatistik gingen die im Inland registrierten Betrugsfälle 2025 um 8,4 Prozent zurück, während die aus dem Ausland heraus begangenen Taten um 7,0 Prozent stiegen.
Der Anteil von Social-Engineering-Schäden steigt laufend an, viele der Taten werden aus dem Ausland heraus begangen oder begonnen.“
Die Dunkelfeldstudie des BKA weist für Betrug eine Anzeigequote von rund 25 Prozent aus, bei Cybercrime ist es nochmals weniger. Wer daraus eine Entspannung ableitet, wird diese in den Schadensmeldungen der Institute nicht wiederfinden.
An der Fachgemeinschaft scheitert es nicht. In den Arbeitsgruppen der Bundesbank zu Bevölkerungsaufklärung und sektorübergreifendem Datenaustausch sitzen die Leute mit der notwendigen Kompetenz zusammen. Auf dem UN Global Fraud Summit im März gehörte genau dieser Austausch zu den Kernthemen, ebenso auf den Fachveranstaltungen der Banken in Deutschland.
Was fehlt, ist ein politisch verantwortetes Zielbild mit Zuständigkeiten und Budget, auf das eine deutsche Anti-Betrugsstrategie aufsetzen kann.“
Dazu gehören eine benannte Stelle für die operative Koordination zwischen Wirtschaft und Strafverfolgung, vergleichbar mit dem australischen Modell, und eine zentrale Anlaufstelle für Anzeigen und deren Zuordnung, die den Opfern den Weg erleichtert und die Länderbehörden entlastet. Die Aufklärungsarbeit müsste natürlich auch dauerhaft finanziert werden. Ein erster Schritt dazu ist die auf Anregung der Bundesbank privatwirtschaftlich getragene Übernahme der Aufklärungsvideos aus der Kampagne der österreichischen Watchlist Internet.
Die Institute können einige Aufgaben schon im Vorfeld erledigen, ohne auf die langsamen Mühlen der Bundespolitik warten zu müssen: Merkmalskataloge, Normalisierungsregeln und Abstimmungen zum datenschutzrechtlichen Vorgehen bieten sich hier an.
Die Texte der PSR sehen die Struktur eines Joint Controllership vor, eine in Deutschland noch selten genutzte Variante der Verantwortungsteilung.“
Was die Institute selbst jedoch nicht leisten können, ist die Einrichtung einer nationalen Koordinierungsstelle, die die Akteure zusammenbringt und den Austausch beschleunigt. Und das sind neben den Instituten, Plattformen, Telkos und Strafverfolgungsbehörden auch noch die Datenschutzbehörden und Verbraucherschützer. Australien hat dafür das National Anti-Scam Centre eingerichtet, Großbritannien das Online Crime Centre. Ich werde diese Frage im kommenden Jahr gemeinsam mit Kollegen beim nächsten UN Global Fraud Summit in ein Sidepanel zum Datenaustausch einbringen. Dirk Mayer, Risk Ident
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/253256
Schreiben Sie einen Kommentar