

Föderierter Signalaustausch: Wie Tech-Ökosysteme Betrug gemeinsam erkennen können
G+D Netcetera
von Pascal Wyler, Machine Learning Engineer, G+D Netcetera
Ein Angreifer übernimmt per Phishing das Konto eines Kunden auf einem Online-Marktplatz. Er bestellt drei Smartphones mit der hinterlegten Kreditkarte und lässt sie an eine neue Adresse liefern. Der Marktplatz sieht ein unbekanntes Gerät und eine geänderte Lieferadresse. Der Zahlungsdienstleister weiß, dass von diesem Gerät kurz zuvor bei einem anderen Händler eine Zahlung wegen Betrugsverdachts abgelehnt wurde. Die Bank weiß, dass am Vormittag die Mobilnummer für die 3D-Secure-Freigabe geändert wurde. Zusammengenommen ergeben die Hinweise ein deutliches Bild eines möglichen Betrugsversuchs.
Innerhalb des Zahlungsverkehrs werden solche Hinweise auch bereits an mehreren Stellen zusammengeführt, etwa bei Infrastrukturanbietern und Kartensystemen.
Über die Grenzen des Zahlungsverkehrs hinaus, hin zu Handelsplattformen und Marktplätzen, ist ein systematischer Austausch bislang nicht etabliert.“
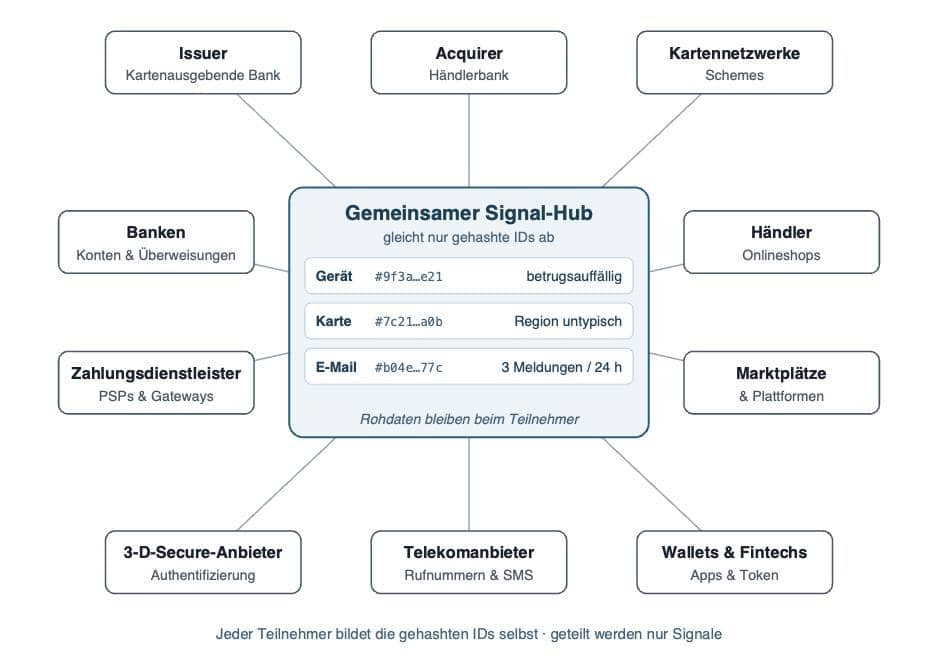
Die geplante Zahlungsdiensteverordnung (PSR) soll eine Rechtsgrundlage für den Austausch von Betrugssignalen zwischen Zahlungsdienstleistern schaffen. Wie dieser Austausch auch Handelsplattformen einbeziehen könnte, ist damit noch offen. Ein mögliches Architekturmodell zeigt, wie das technisch umgesetzt werden könnte.
G+D Netcetera
Signale statt Rohdaten austauschen
Das Grundprinzip: Die Beteiligten teilen keine vollständigen Kunden- oder Transaktionsdaten, sondern gezielte Betrugssignale. Dazu betreibt jeder Teilnehmer einen eigenen Knoten. Dort entscheidet er, welche Signale er weitergibt, und bildet mit einem geheimen Schlüssel gehashte Kennungen, etwa für Karten, Geräte, E-Mail-Adressen oder Telefonnummern. Geteilt wird beispielsweise, dass eine Kennung in den vergangenen 24 Stunden mehrfach mit verdächtigen Vorgängen in Verbindung stand, nicht die zugehörige Kundenhistorie.
Ein gemeinsamer Hub gleicht die Kennungen ab und speichert die Signale mit einem Verfallsdatum. Rohdaten und vollständige Vorgangshistorien bleiben bei den Teilnehmern. Jedes Signal enthält Angaben zur Betrugsart, Verlässlichkeit, Quelle, Zeitpunkt und Gültigkeitsdauer. Für eine genauere Klärung stimmen sich die betroffenen Teilnehmer direkt ab.
Damit die Beteiligten erkennen können, ob sich ihre Betrugssignale auf dieselbe Karte oder dasselbe Gerät beziehen, müssen sie die Kennungen nach einem gemeinsamen Verfahren bilden und Eingaben wie Telefonnummern oder E-Mail-Adressen zuvor einheitlich normalisieren. Ein möglicher Ansatz ist, den dafür benötigten gemeinsamen Schlüssel in einem Hardware-Sicherheitsmodul (HSM) bei einem neutralen Betreiber zu verwahren und regelmäßig auszutauschen. Die Kennungen werden über eine kontrollierte Schnittstelle erzeugt. Damit Signale über einen Schlüsselwechsel hinaus abgleichbar bleiben, müssen die Teilnehmer für eine Übergangszeit Kennungen aus der alten und der neuen Schlüsselgeneration parallel führen.
 Pascal Wyler ist Machine Learning Engineer bei G+D Netcetera (Website) und Experte für die Entwicklung produktionsreifer KI-Anwendungen und skalierbarer KI-Architekturen. Zuvor war er als Data Scientist bei Deloitte in Washington, D.C., tätig, wo er sich auf Fahrzeugsicherheit spezialisierte und NLP-basierte Frühwarnsysteme zur Identifikation kritischer Sicherheitsrisiken entwickelte. Mit Masterabschlüssen in Applied Data Analytics von der Boston University und der ZHAW verbindet er analytische Expertise mit praktischer Erfahrung in Generative AI, MLOps und der Entwicklung intelligenter KI-Agenten.
Während eine Zahlung geprüft und freigegeben wird, muss der Abgleich mit dem gemeinsamen Signal-Hub innerhalb von Millisekunden erfolgen. Ist der Hub zu langsam, kann ein lokaler Zwischenspeicher aktuelle Betrugssignale bereitstellen.
Datenschutz und gemeinsame Regeln
Die Architektur muss die Anforderungen der Datenschutz-Grundverordnung (DSGVO) berücksichtigen. Indem die Beteiligten gezielte Betrugssignale statt vollständiger Kunden- und Transaktionsdaten austauschen und Kennungen pseudonymisieren, begrenzen sie die Weitergabe sensibler Informationen. Darüber hinaus sind eine dokumentierte Interessenabwägung, eine klare Zweckbindung und eine Datenschutz-Folgenabschätzung erforderlich. Auch die Verantwortlichkeiten der beteiligten Unternehmen müssen geklärt werden.
Ebenso wichtig sind gemeinsame Regeln für den Umgang mit den Signalen. Erweist sich ein Verdacht als falsch, muss die Korrektur oder Löschung alle Teilnehmer erreichen, die das Signal erhalten haben. Andernfalls könnten Kunden bei mehreren Anbietern zu Unrecht als betrugsverdächtig eingestuft werden. Außerdem muss definiert werden, wer Signale einspeisen darf, wie ihre Verlässlichkeit bewertet wird und wer bei Fehlentscheidungen die Verantwortung trägt. Nicht zuletzt ist zu verhindern, dass Teilnehmer Signale nutzen, ohne selbst zum Austausch beizutragen. Erst gemeinsame Regeln und die Beteiligung relevanter Akteure machen aus dem Austausch ein mögliches Frühwarnsystem. Pascal Wyler, G+D Netcetera/dk
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/253099

Schreiben Sie einen Kommentar