


Wenn Banken ungewollt Phishing-Vorlagen liefern
United Domains
von Stephan Schmidt, Geschäftsführer von United Domains
Strukturell wäre das Problem lösbar. Subdomains der Hauptdomain, etwa aktion.musterbank.de statt aktion-musterbank.de, sind schwerer zu imitieren, weil ihre Registrierung Kontrolle über die Hauptdomain voraussetzt. Trotzdem greifen Marketing-Abteilungen und externe Agenturen regelmäßig zur separat registrierten Domain, weil sie schneller verfügbar ist und keine Abstimmung mit der IT erfordert. Dass das kein Nischenthema ist, macht DORA deutlich.
Domains und DNS-Infrastruktur fallen in den Scope des IKT-Risikomanagements, sobald über sie Kundenkommunikation läuft.“
Wer kein vollständiges Domain-Inventar führt und Registrar-Beziehungen nicht zentral steuert, hat ein nachweisbares Compliance-Risiko, unabhängig davon, ob bisher ein Schadensfall eingetreten ist.
Domain-Lifecycle und automatisierte Discovery
Das Kernproblem ist weniger die Registrierung als das Ende der Laufzeit. Läuft eine Domain nach Kampagnenende ab, fällt sie in die Redemption Grace Period (typischerweise 30 Tage), danach in die Pending Delete Phase (weitere fünf Tage), bevor sie für jedermann neu registrierbar wird.
Domains, die ein Institut aktiv in der Kundenkommunikation eingesetzt hat, sind für Angreifer besonders attraktiv, weil Kunden sie als vertrauenswürdig wahrnehmen.“
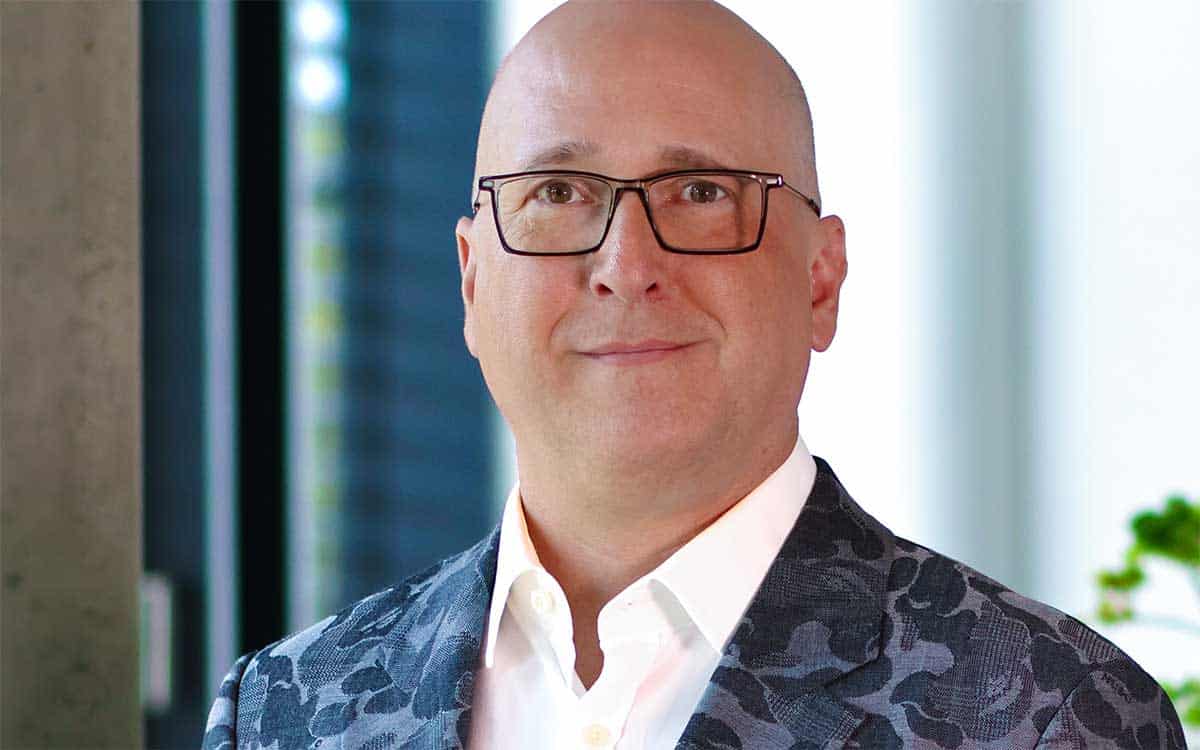 Stephan Schmidt ist Geschäftsführer von united-domains (Website). Er verfügt über mehr als 20 Jahre Erfahrung in der Internet-, Hosting- und Domainbranche. In leitenden technischen Positionen bei 1&1, IONOS sowie WEB.DE/GMX verantwortete er den Aufbau und Betrieb großer Softwareentwicklungsbereiche sowie digitaler Plattformen für Kundenzugang, Bestellung und Betrieb. Von 2020 bis 2026 war er als Senior Vice President für das Bestandskundengeschäft der IONOS Group in zehn internationalen Märkten zuständig, mit Verantwortung für die technische Servicequalität und digitale Infrastruktur der Marken IONOS, STRATO, Arsys, Fasthosts, home.pl, united-domains und World4You.
Was E-Mail-Authentifizierung leistet und wo sie endet
Wer das Domain-Inventar im Griff hat, stößt auf das nächste Problem. E-Mail-Authentifizierung greift nur so weit, wie sie konfiguriert ist. Eine DMARC-Policy auf musterbank.de schützt gewinnspiel-musterbank.de nicht. Die Policy gilt ausschließlich für die Domain, auf der sie gesetzt ist, und für deren Subdomains, sofern der sp=-Parameter entsprechend konfiguriert ist.
Für jede separat registrierte Kampagnen-Domain muss die gesamte Authentifizierungskette eigenständig aufgebaut werden, mit SPF-Record, DKIM-Schlüsselpaar und DMARC-Policy mindestens auf quarantine, besser reject.“
Domains, die keine E-Mails versenden, sollten mit einem Null-SPF-Record (v=spf1 -all) und einer DMARC-Policy auf reject versehen werden, um Missbrauch zu unterbinden. Das geschieht selten, weil die Domains schlicht nicht im Inventar stehen.
Takedown-Prozesse: Vorbereitung entscheidet, nicht Reaktion
Sind Inventar und Authentifizierung geregelt, bleibt die Frage, was passiert, wenn trotzdem eine Lookalike-Domain auftaucht. Takedown-Anfragen scheitern regelmäßig nicht an fehlendem Missbrauchsnachweis, sondern an fehlender Vorbereitung. Keine definierten Zuständigkeiten, keine vorbereitete Dokumentationsvorlage, kein etablierter Kontakt zum Registrar der Missbrauchs-Domain.
Registrare sind nach ICANN-Richtlinien verpflichtet, auf Abuse-Meldungen zu reagieren, aber die tatsächlichen Reaktionszeiten variieren erheblich. Seriöse Registrare mit aktiven Abuse-Teams reagieren innerhalb von Stunden. Bei anderen können Tage vergehen.
Wer Takedown-SLAs nicht kennt und nicht vorab mit dem eigenen Registrar abgestimmt hat, verliert im Ernstfall wertvolle Zeit.“
Für Institute mit regulatorischen Anforderungen empfiehlt sich deshalb eine vorbereitete Takedown-Struktur mit einem benannten internen Ansprechpartner für Domain-Abuse, einer Dokumentationsvorlage für Missbrauchsfälle (Screenshots mit Zeitstempel, DNS-Lookup-Ergebnisse und E-Mail-Header bei Phishing-Mails) sowie einem vorbereiteten Eskalationspfad über den eigenen Registrar bis hin zu Registry-Ebene und ICANN-Beschwerdeverfahren. UDRP-Verfahren sind bei eindeutigem Markenmissbrauch ein weiteres Instrument, aber mit Verfahrensdauern von typischerweise 45 bis 60 Tagen kein Mittel für akute Phishing-Fälle.
Parallel dazu lohnt sich defensives Domain-Blocking. Kritische Varianten der eigenen Markennamen, also häufige Tippfehler, alternative TLDs und Bindestrich-Varianten, werden präventiv registriert oder über Registry-seitige Sperrmechanismen blockiert. Das reduziert die Angriffsfläche, ohne auf den Missbrauchsfall warten zu müssen.
Governance-Struktur: Wer entscheidet über Kampagnen-Domains?
Alle beschriebenen Maßnahmen setzen voraus, dass jemand die Verantwortung trägt. Kampagnen-Domains entstehen, weil Marketing-Abteilungen und externe Agenturen Domain-Registrierung als trivialen Beschaffungsvorgang behandeln. Solange kein Freigabeprozess existiert, der IT-Security und Rechtsabteilung einbindet, wird sich daran nichts ändern.
Eine funktionsfähige Governance-Struktur für Domain-Management legt fest, wer Domains registrieren darf und über welchen Registrar, welche Namenskonventionen für Kampagnen-Domains gelten, wie Ablauffristen überwacht werden und wer im Missbrauchsfall die Takedown-Anfrage stellt.“
Diese Struktur muss in bestehende DORA-Governance-Prozesse integriert sein, als dokumentierter Kontrollmechanismus.
Für Informatiker in Banken und Versicherern bedeutet das konkret: Domain-Management gehört in den Scope des IKT-Risikomanagements, mit definierten Verantwortlichkeiten, nachvollziehbaren Prozessen und regelmäßiger Überprüfung des Domain-Portfolios. Wer das heute nicht hat, hat eine Lücke, unabhängig davon, ob bisher etwas passiert ist. Stephan Schmidt, united-domains
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/250095

Schreiben Sie einen Kommentar