


Leasinggesellschaften unter Zugzwang: DORA erleichtert den Rahmen, nicht die Nachweise
msg for banking
von Jennifer Holz, Regulatorik- und Informationssicherheitsexpertin, msg for banking
Der Wechsel von der geltenden Regulatorik hin zum Digital Operational Resilience Act (DORA) ist bei vielen Leasing- und Factoring-Gesellschaften (vereinfacht „Leasinggesellschaften“) noch nicht vollzogen. Wenn die Aufsicht heute eine Prüfung durchführen würde, wäre vermutlich nicht jede Gesellschaft bereits vollständig MaRisk- / BAIT-compliant.
Der Fehlglaube: „Ein paar Änderungen reichen“. Viele Leasinggesellschaften behandeln DORA wie ein Change-Ticket und glauben, dass die Umsetzung nur kleine Anpassungen bedeutet.“
Entsprechend wird die Umsetzung bis kurz vor Fristende (31.12.2026) geschoben. Dabei verfügen diese Häuser – anders als vergleichbare Banken – über weniger Personal und müssen erhebliche Anforderungen zusätzlich zum normalen Geschäft stemmen.
Was die Erleichterungen wirklich bedeuten
Für Leasinggesellschaften gelten folgende Erleichterungen:
- Vereinfachter Risikomanagementrahmen nach Art. 16 DORA,
- Verzicht auf TLPT nach den Art. 26 und 27 DORA und
- Kein IKT-Drittparteienrisikomanagement nach den Art. 28 bis 30 DORA für Kleinstunternehmen nach Art. 3 Nr. 60 DORA-VO
Der vereinfachte IKT-Risikomanagementrahmen und die TLPT-Befreiung gelten für alle Leasing-gesellschaften unabhängig von der Größe. Die Erleichterung beim IKT-Drittparteien-Risikomanagement ist an die Kleinstunternehmen-Schwelle (Art. 3 Nr. 60 DORA: <10 Beschäftigte, ≤2 Mio. € Umsatz/Bilanzsumme) geknüpft.
Ausgenommen von den Erleichterungen sind schwerwiegende Informationssicherheitsvorfälle.“
Diese müssen nach einem festgelegten Schema, einschließlich einer Erstmeldung innerhalb von vier Stunden nach Klassifizierung, elektronisch über das Bafin-MVP-Portal eingereicht werden. Diese Pflicht gilt ohne Übergangsfrist bereits jetzt.
Die 9. MaRisk-Novelle zieht die Trennlinie zu DORA
Parallel zu DORA hat die Bundesanstalt für Finanzdienstleistungsaufsicht (Bafin) die Mindestanforderungen an das Risikomanagement (MaRisk) novelliert. Die 9. MaRisk-Novelle ist am 30. Juni 2026 veröffentlicht worden. Sie gilt nicht mehr für die großen Institute (significant institutes). Viele IT-Anforderungen wurden gestrichen, weil DORA und die technischen Regulierungsstandards (Regulatory Technical Standards/RTS) sowie die technischen Durchführungsstandards (Implementing Technical Standards/ITS) diesen Bereich seit dem 17. Januar 2025 unmittelbar regeln. Außerdem stellt die Bafin klar, dass IKT-Dienstleistungen im Sinne von Art. 3 Nr. 21 DORA nicht mehr unter den Auslagerungsbegriff des AT 9 MaRisk fallen.
Wer MaRisk und DORA weiterhin parallel und unabgestimmt betreibt, verdoppelt seinen Aufwand, statt ihn zu senken.
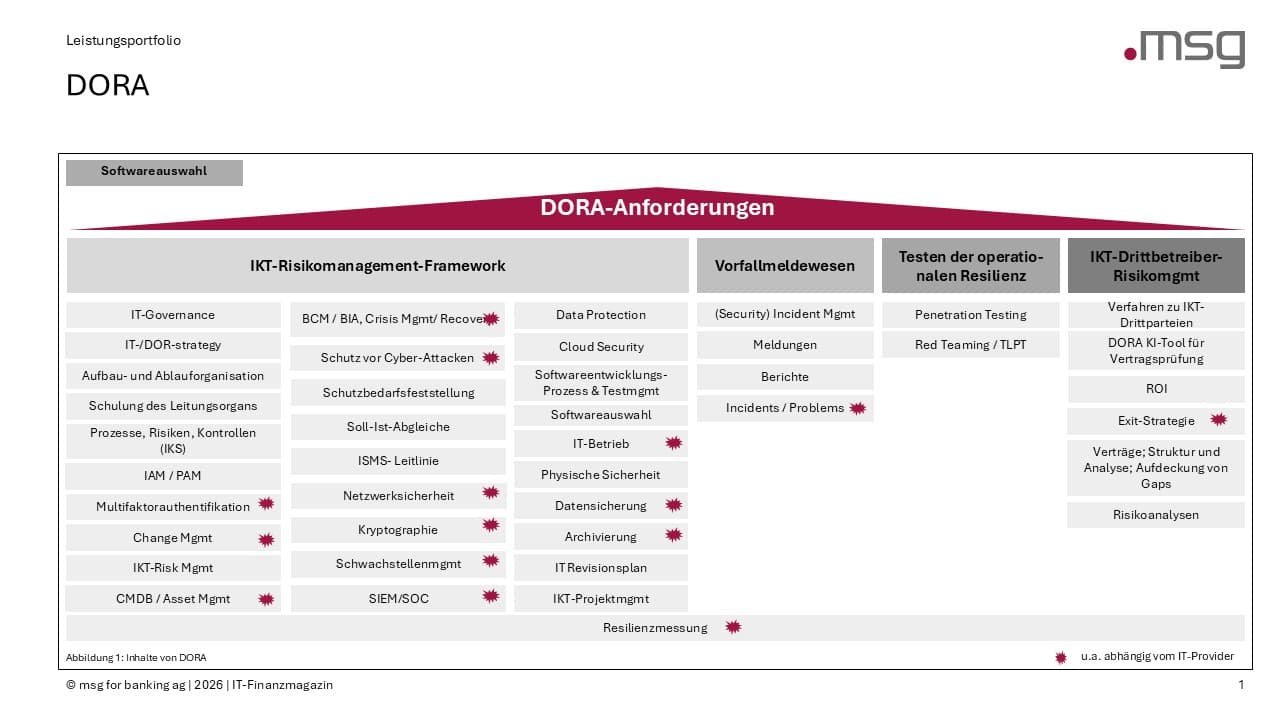
Fünf Säulen von DORA
msg for banking
DORA für Leasinggesellschaften lässt sich grob in fünf Bereiche gliedern, die parallel bearbeitet werden müssen:
- Vereinfachter IKT-Risikomanagementrahmen
- Behandlung, Klassifizierung und Berichterstattung IKT-bezogener Vorfälle
- Testen der operationalen Resilienz, Threat-Led Penetration Testing (TLPT)
- IKT-Drittparteien-Risikomanagement
- Optional: Informationsaustausch
- Jede dieser Säulen bringt eigene Nachweispflichten mit. Keine lässt sich mit einer reinen Tool-Einführung abhaken.
Tool-Einführung als Sackgasse
Wer jetzt noch schnell ein Tool kauft, löst die Umsetzungsherausforderungen nicht automatisch.
Verträge werden unterschrieben, bevor klar ist, was abgebildet werden muss. Die Software wird eingeführt, ohne Anforderungskatalog, ohne Softwareauswahl und ohne, dass die Verantwortlichen das Tool je in Betrieb gesehen haben. Die Folge sind unvollständige Angebote der Berater, sei es unwissentlich oder bewusst kalkuliert – für den Kunden wird beides teuer. Im Folgejahr kommen die Change Requests, da das Umsetzungs-Projekt nicht fertig geworden ist. Und selbst wenn ein Tool eingeführt ist, bedeutet das noch nicht viel:
- Ein eingeführtes Tool ist meist noch nicht vollständig befüllt,
- ein vollständig befülltes Tool liefert noch keine Wirksamkeitsnachweise,
- und selbst ein vollständig befülltes, wirksames Tool deckt in der Regel nicht alle DORA-Anforderungen ab.
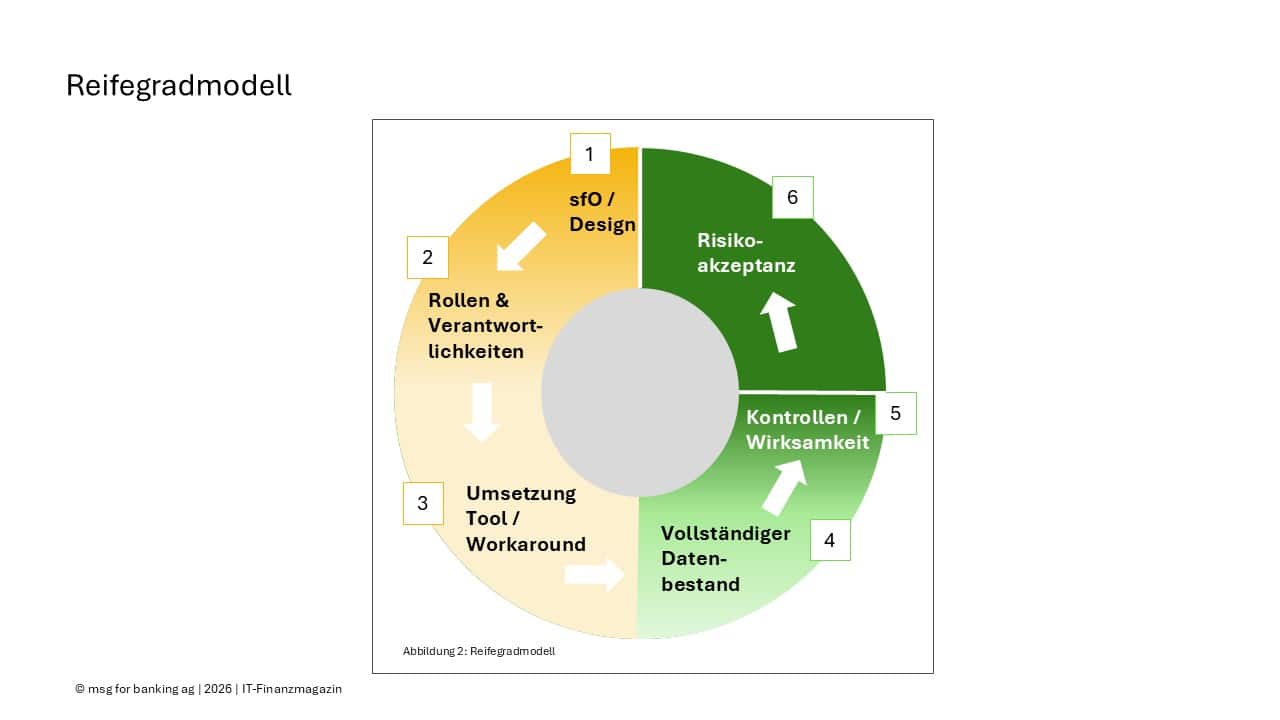
Ein Reifegradmodell statt Aktionismus
msg for banking
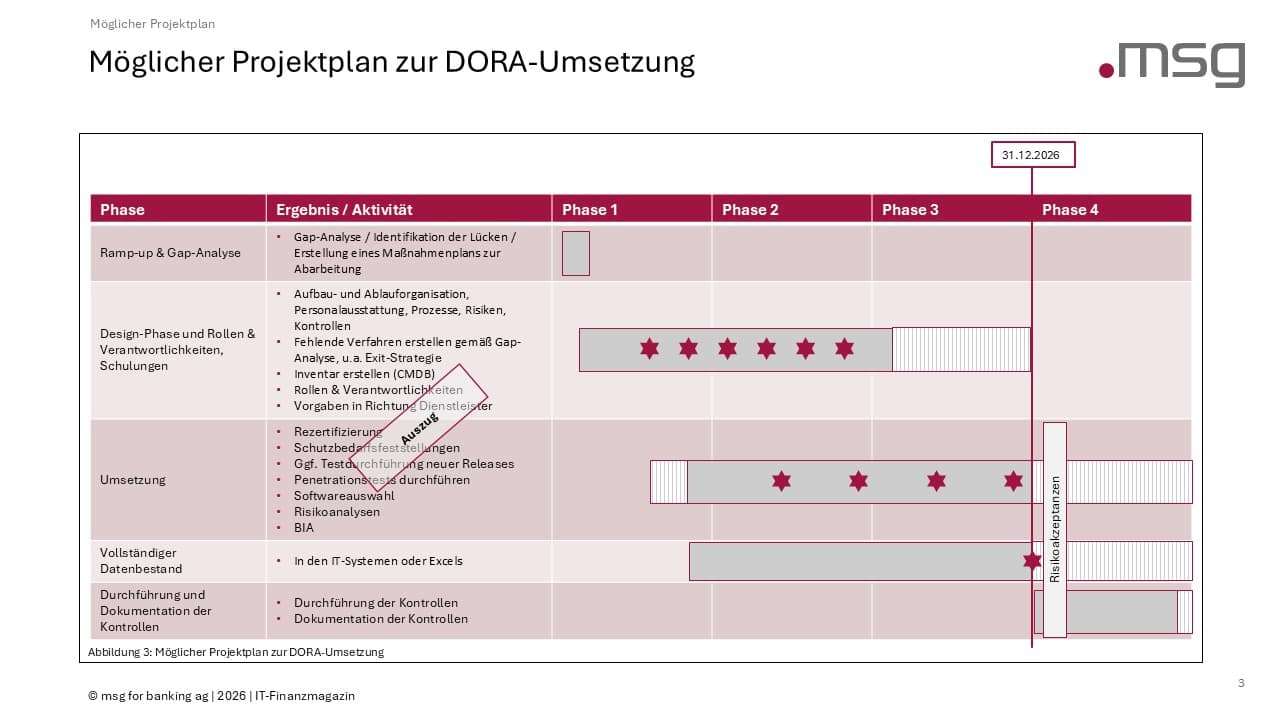
Statt kopflos ein Tool einzuführen, hilft ein strukturiertes Reifegradmodell, das den Weg zur DORA-Compliance abbildet: von der Erstellung der schriftlich fixierten Ordnung (sfO) über Definition der Rollen und Verantwortlichkeiten, die Umsetzung der Vorgaben per Tool oder Workaround, die Herstellung eines vollständigen Datenbestands, Durchführung und Dokumentation der Kontrollen (Nachweis der Wirksamkeit) und bei erkannten Lücken zum Stichtag die Dokumentation, Bewertung und Akzeptanz des Risikos. Ein Maßnahmenplan zur Umsetzung der offenen Themen für das Folgejahr vervollständigt die strukturierte Abarbeitung der Lücken.
Verträge: der echte Flaschenhals
 Jennifer Holz ist IT-Regulatorik- und Informationssicherheitsexpertin mit mehr als 28 Jahren Erfahrung in der Finanzbranche. Als Bereichsleiterin Digital Resilience & Information Security bei msg for banking (Website) berät sie Finanzinstitute zu DORA, MaRisk, BAIT, IT-Governance und Cyber-Resilienz. Ihr Schwerpunkt liegt auf der Verbindung von regulatorischen Anforderungen und deren praktischer Umsetzung in IT-Organisationen.
Zwischen Auftraggeber (Leasinggesellschaft) und Auftragnehmer (etwa IT-Provider) ist meist nicht nur die Kommunikation optimierungsfähig, sondern auch die Vertragsgestaltung. So ist manch ein Vertrag entweder wirtschaftlich ineffizient aus Sicht des Auftraggebers oder nicht DORA-konform. Die Verträge müssen überarbeitet und neu verhandelt werden. Hier müssen diverse Spezialisten aus Recht, Einkauf, Informationssicherheit, Auslagerungsmanagement, Providermanagement, Fachbereiche und Anwendungsentwicklung zusammenarbeiten. Die vollständige Neuverhandlung aller Bestandsverträge dürfte jedoch in vielen Fällen anspruchsvoll werden.
Fehlende Funktionstrennung
In kleineren Häusern ist die Funktionstrennung zwischen 1st-Line- und 2nd-Line-Aufgaben in der Praxis oft nicht existent: dieselbe Person übernimmt beide Rollen.
Aus Ressourcenmangel werden Bereiche, wie z.B. die interne Revision, ausgelagert, häufig mit zu geringem Budget. Diese eine Person übernimmt meist alle fachlichen Revisionsaufgaben und ist aber für die spezialisierte IT-Revision meist nicht ausreichend ausgebildet.
Was in drei Monaten machbar ist
msg for banking
Vier Monate verbleiben noch. Es folgen ein paar Tipps, wie Leasing- und Factoring-Gesellschaften jetzt strukturiert vorgehen können.
- Strategie, Leitlinien und Verfahrensanweisungen gemäß Artikel 16 DORA erstellen oder bestehende Dokumente überarbeiten
- Durchführung und Erstellung von Business Impact Analysen (BIA), Schulungen, Risikoregister, Liste der kritischen oder wichtigen Funktionen (kwF), Asset Register, physische Sicherheitsmaßnahmen umsetzen, Berechtigungskonzepte, Rezertifizierung, Geschäftsfortführungspläne, Wiederherstellungsmaßnahmen, Bericht über die Überprüfung des vereinfachten IKT-Risikomanagementrahmens
- Überarbeitung des Prozesses für die Behandlung IKT-bezogener Vorfälle und Dokumentation der Vorfälle, Durchführung von Penetrationstests, Dokumentation und Abarbeitung der Feststellungen
- Erstellung des Informationsregisters, Definition von Ausstiegsplänen, Verhandlung der Vertragsanpassungen risikoorientiert
- Rollen trennen, wo immer es personell möglich ist, dokumentierte Kompensationskontrollen an den Stellen, wo eine Funktionstrennung personell nicht möglich ist
- Reifegrad einordnen und Bericht erstellen
Fazit
Für Leasing- und Factoring-Gesellschaften ist es ratsam, die verbleibende Zeit zu nutzen, den Reifegrad einzuordnen, einen Plan zur Abarbeitung der Lücken zu erstellen und diese Lücken risikoorientiert zu schließen sowie verbleibende Risiken nachvollziehbar zu dokumentieren. Jennifer Holz, msg for banking/dk
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/250229

Schreiben Sie einen Kommentar