


LexisNexis lässt KI-Modelle zur Betrugserkennung selbst nachkalibrieren
ChatGPT
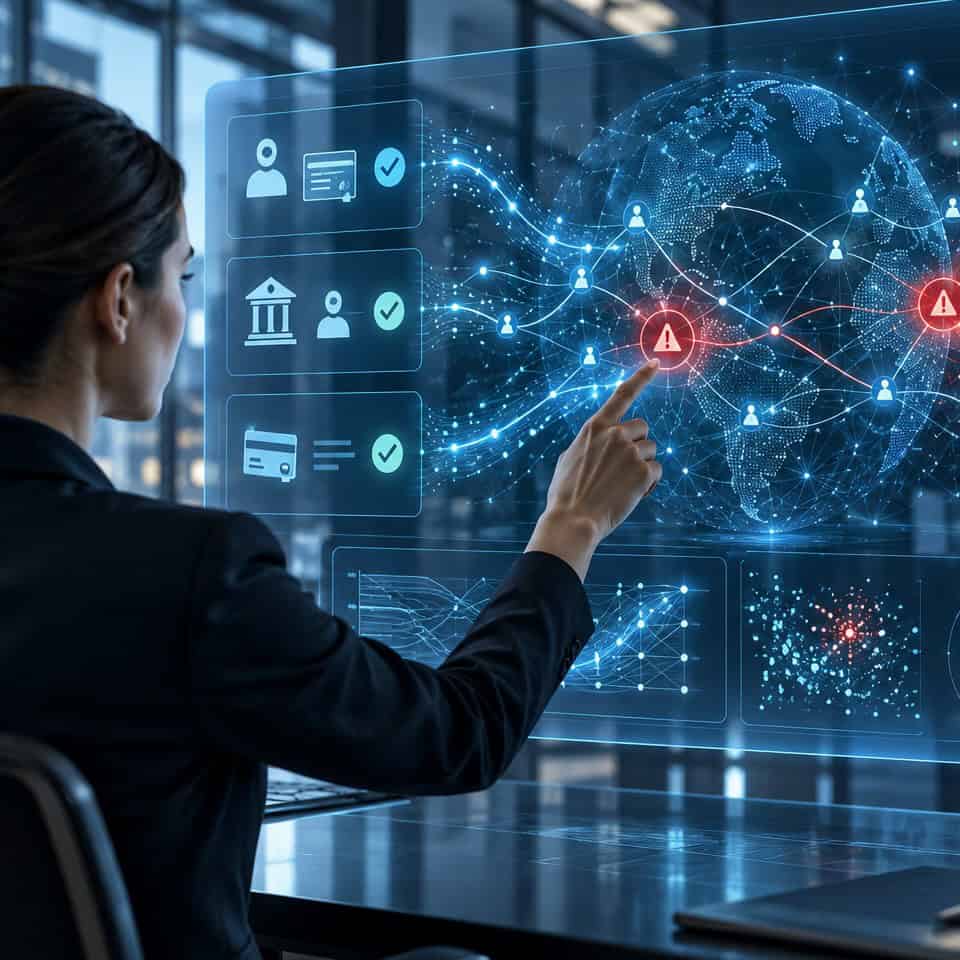
Emailage Adaptive analysiert dazu unter anderem Signale aus E-Mail-Adressen, IP-Adressen, Telefonnummern und Anschriften und verbindet sie mit Transaktionsdaten, bekannten Betrugsmustern und branchenspezifischen Informationen. Anders als bei statischen Regelwerken sollen die daraus erzeugten Modelle ohne manuelle Neukalibrierung fortlaufend angepasst werden. Die Lösung ist branchenübergreifend ausgelegt, zielt aber mit Szenarien wie Kontoeröffnung, Kontoverwaltung und Zahlungsverkehr auch auf klassische Anwendungsfälle bei Banken und Zahlungsdienstleistern.
Für Finanzinstitute ist vor allem die Geschwindigkeit der Anpassung relevant. Generative KI erleichtert es Betrügern beispielsweise, synthetische Identitäten aufzubauen und Angriffe schneller zu variieren. Im Cybercrime Report 2026 von LexisNexis Risk Solutions entfielen bereits 11 Prozent der gemeldeten Betrugsfälle auf synthetischen Identitätsbetrug. First-Party-Fraud blieb mit 38 Prozent allerdings weiterhin die größte Kategorie. Der Report basiert auf mehr als 116 Milliarden Online-Transaktionen, die 2025 über das Digital Identity Network des Anbieters analysiert wurden. Auch das Risiko bei der Neukundenaufnahme ist hoch: Nach Angaben von LexisNexis wurde 2025 weltweit rund jede elfte digitale Kontoeröffnung im untersuchten Netzwerk als Angriff eingestuft. Die Kennzahl umfasst allerdings mehrere Branchen und darf daher nicht als spezifische Betrugsquote für Banken verstanden werden.
Risiko-Score soll nachvollziehbar bleiben
Trotz der automatischen Anpassung soll das Scoring nachvollziehbar bleiben. Emailage Adaptive liefert dazu sogenannte Reason Codes, über die sich erkennen lässt, welche Faktoren eine Risikobewertung positiv oder negativ beeinflusst haben. Für Banken ist diese Erklärbarkeit insbesondere dort relevant, wo automatisierte Entscheidungen in bestehende Fraud- und Compliance-Prozesse eingebunden werden.
Mit der zunehmenden Verbreitung generativer KI treten Betrugsangriffe inzwischen in einer Geschwindigkeit auf, mit der die meisten manuellen Präventionsstrategien nicht mehr Schritt halten können.“
Kimberly Sutherland, Global Head of Fraud and Identity, LexisNexis Risk Solutions
Das Prinzip dahinter: Neu bestätigte Betrugsfälle fließen wieder in das Modell ein. Dadurch sollen sich Änderungen im Angriffsmuster schneller im Risiko-Scoring niederschlagen, ohne dass Fraud-Teams Regeln und Schwellenwerte jedes Mal manuell anpassen müssen. Für Banken verschiebt sich damit auch der Fokus: Neben der reinen Erkennungsquote werden der Aufwand für manuelle Prüfungen, False Positives und damit die Kosten der Betrugsabwehr wichtiger.
Soll Zielkonflikt bei Fraud entschärfen
Als Praxisbeispiel nennt LexisNexis allerdings keinen Finanzdienstleister, sondern Dell Technologies. Der Hersteller gibt an, seit dem Einsatz von Emailage Adaptive doppelt so viele Betrugsfälle in Hochrisikosegmenten zu erkennen. Gleichzeitig seien 83 Prozent weniger risikoarme Transaktionen zur manuellen Prüfung weitergeleitet worden. Die Werte stammen aus einer gemeinsam mit LexisNexis veröffentlichten Fallstudie und sind entsprechend als Anbieter- beziehungsweise Kundenangaben einzuordnen.
Für Banken dürfte an solchen adaptiven Modellen vor allem interessant sein, ob sie den klassischen Zielkonflikt der Fraud Prevention entschärfen können: Betrugsversuche möglichst früh herauszufiltern, ohne gleichzeitig zu viele legitime Kunden durch zusätzliche Prüfungen, abgelehnte Zahlungen oder blockierte Kontoeröffnungen auszubremsen.tw
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/251187

Schreiben Sie einen Kommentar