

Versteckte Anweisung in der Kundenmail: Warum Zero Trust jeden Tool-Call des KI-Agenten prüfen muss
Check Point Software
von Thomas Boele, Global Director, Solutions Engineering – AI Security, Check Point Software / Lakera
Als John Kindervag 2010 als Analyst bei Forrester Research das Zero-Trust-Modell vorstellte, war die Idee radikal:
Es gibt kein vertrauenswürdiges internes Netz mehr.“
Seitdem gilt das Prinzip für Menschen, Geräte und Anwendungen. Mit KI-Agenten kommt nun etwas Neues hinzu: Software, die selbst entscheidet. Agenten lesen E-Mails, prüfen Schadensmeldungen, fragen Kernbankensysteme ab und stoßen Workflows an.
KI-Agenten tun das rund um die Uhr, nicht selten mit weitreichenderen Rechten als ein einzelner Mensch.“
Damit wird jeder Agent zu einer neuen Identität im Netzwerk – und zu einem neuen Angriffsziel.
Was Zero Trust für KI-Agenten bedeutet
Die Grundsätze bleiben dieselben: kein implizites Vertrauen, minimale Rechte, kontinuierliche Überprüfung. Eine klassische Anwendung folgt festen Abläufen. Ein Agent entscheidet bei jedem Schritt neu, welches Werkzeug er aufruft und welche Daten er braucht. Eine Prüfung beim Verbindungsaufbau reicht deshalb nicht.
Zero Trust muss jede Aktion bewerten: Wer hat den Agenten beauftragt? Passt die Anfrage zur Aufgabe? Sind die Daten, die er gerade abruft, dafür wirklich nötig?“
Dafür braucht jeder Agent eine eigene, eindeutige Identität. Geteilte Servicekonten und langlebige API-Schlüssel widersprechen diesem Prinzip. Berechtigungen gehören an die konkrete Aufgabe gebunden und zeitlich begrenzt.
Die Problemzonen in der Finanzbranche
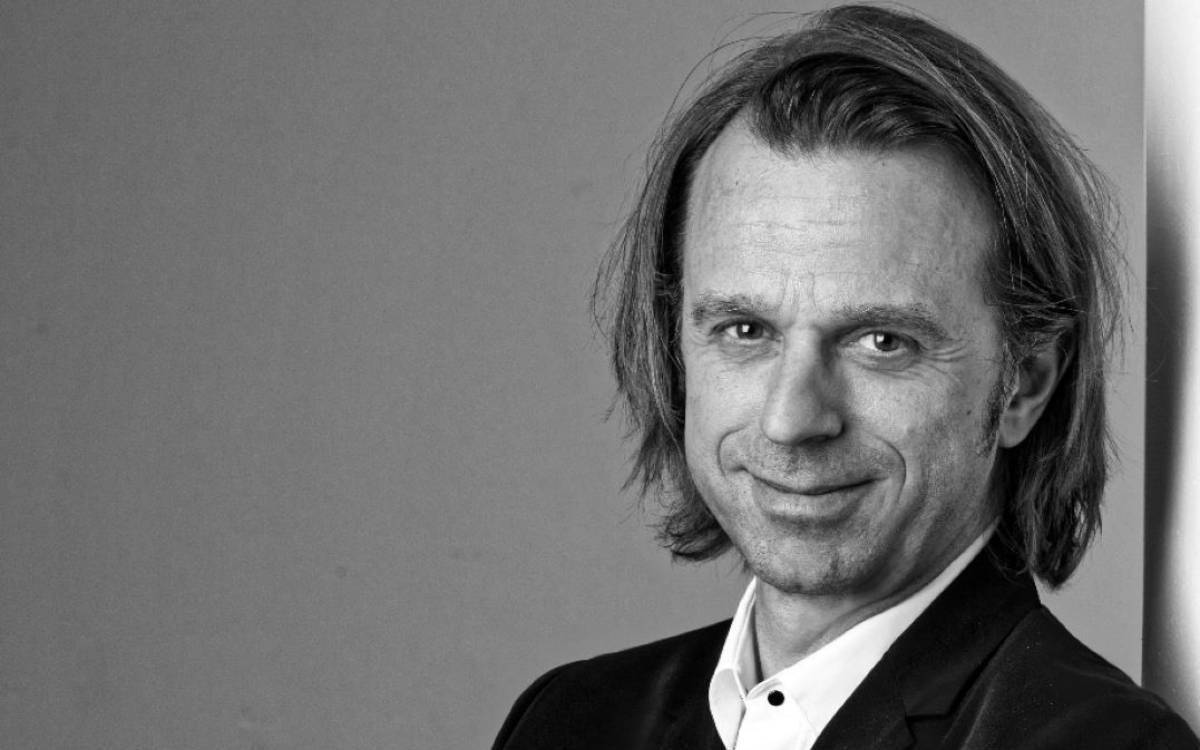 Thomas Boele ist Global Director, Solutions Engineering – AI Security bei Check Point / Lakera (Webseite) in München. Er leitet das globale Solutions-Engineering-Team der neu gegründeten AI-Security-Sparte von Check Point. Dort baut er die technische Go-to-Market-Organisation für eine Kategorie auf, die es vor zwei Jahren kaum gab. Er konzentriert sich auf die Absicherung von LLM-Anwendungen und agentischen Systemen: Prompt Injection, Datenabfluss über KI-Schnittstellen und die Governance-Fragen, die sich stellen, wenn KI vom Pilotprojekt in den Produktivbetrieb wechselt.
Banken und Versicherungen verarbeiten täglich große Mengen an Dokumenten von außen: Kreditanträge, Schadensfotos, Gutachten, Kundenmails. Genau hier liegt eines der echten Risiken. Das OWASP-Projekt führt Prompt Injection auf Platz eins seiner Top 10 für LLM-Anwendungen. Bei der sogenannten indirekten Prompt Injection verstecken Angreifende Anweisungen in einem PDF oder einer E-Mail. Liest ein Agent das Dokument, folgt er womöglich diesen Befehlen statt seinem Auftrag. Dann leitet er Kundendaten weiter oder bereitet eine Zahlung vor – ohne dass es jemand merkt.
Das zweite Problem sind überprivilegierte Agenten. Damit Pilotprojekte schnell laufen, erhalten Agenten oft breiten Zugriff auf Systeme und Schnittstellen. Diese Rechte bleiben, auch wenn der Pilot längst produktiv ist. Das ist dieselbe Policy Drift, die Sicherheitsteams aus Firewall-Regelwerken kennen – nur schneller und schwerer zu überblicken. Delegieren Agenten Aufgaben an andere Agenten, ist am Ende oft unklar, wessen Rechte genutzt werden.
Drittens verlangt die Regulierung Nachvollziehbarkeit. DORA fordert einen umfassenden IKT-Risikomanagementrahmen und ein Management der Risiken durch IKT-Drittdienstleister – dazu zählen in der Regel auch Anbieter von KI-Diensten. Die BaFin hat dazu im Dezember 2025 eine unverbindliche Orientierungshilfe zu IKT-Risiken beim Einsatz von KI veröffentlicht. Der EU AI Act stuft KI-Systeme für die Kreditwürdigkeitsprüfung und Bonitätsbewertung natürlicher Personen sowie für die Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung grundsätzlich als hochriskant ein. Die Pflichten für diese Systeme gelten nach dem Digital Omnibus ab dem 2. Dezember 2027. Wer hier Agenten einsetzt, sollte jederzeit belegen können, was der Agent getan hat, in wessen Auftrag und auf welcher Datengrundlage.
Worauf Banken und Versicherungen jetzt achten sollten
Am Anfang steht eine vollständige Bestandsaufnahme. Oft fehlt der Überblick, wie viele Agenten bereits im Einsatz sind – vor allem, wenn Fachbereiche sie mit Low-Code-Werkzeugen selbst bauen.“
Danach gilt: Jeder Agent bekommt eine eigene Identität, minimale Rechte und kurzlebige Zugangsdaten. Kritische Aktionen wie Zahlungen, Vertragsänderungen oder Leistungsentscheidungen brauchen eine menschliche Freigabe. Prompts, Werkzeugaufrufe und abgerufene Daten werden zur Laufzeit geprüft. Und jede Aktion wird lückenlos protokolliert.
Fazit
Agentische KI macht Zero Trust nicht überflüssig. Sie macht es dringlicher. „Never trust, always verify“ gilt nun auch für Systeme, die selbst handeln. Entscheidend ist das Betriebsmodell: Die Rechte von Agenten ändern sich so schnell, dass manuelle Prüfungen kaum mithalten. Gefragt ist eine Sicherheitsarchitektur, die kontinuierlich abgleicht, ob Zugriff noch der Absicht entspricht – für Menschen, Geräte und Agenten gleichermaßen. Die gute Nachricht: Auch dabei kann KI helfen, solange sie selbst nach denselben Regeln spielt. Thomas Boele, Check Point/dk
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/252531

Schreiben Sie einen Kommentar