


Sara AI Pentesting soll Iberia-Cards-Kunden und Bankinformationen schützen
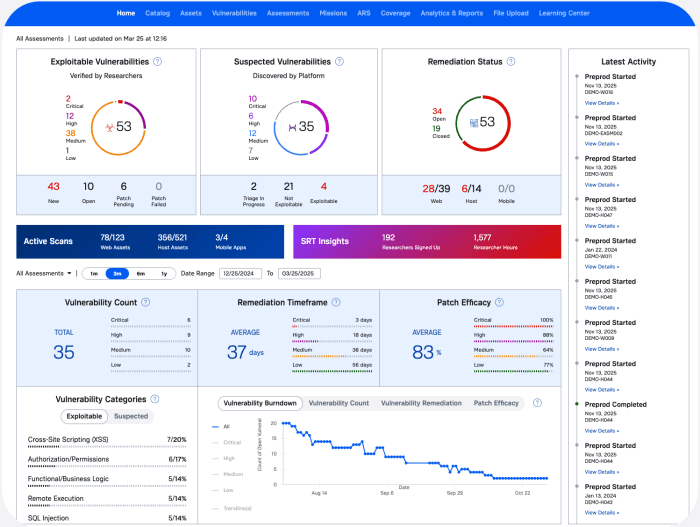
Synack
Herkömmliche Penetrationstests mit festgelegten Umfangsbereichen und vorab definierten Ergebnissen seien für moderne Umgebungen nicht ausgelegt. Iberia Cards habe ein Programm benötigt, das Risiken aufdecken, diese in einer für die Aufsichtsbehörden nachvollziehbaren Weise dokumentieren und oft genug wiederholt werden könnte. Ziel sei es, mit einer Bedrohungslandschaft Schritt zu halten, die nicht auf jährliche Überprüfungszyklen warte.
Kontinuierliche offensive Sicherheit
Unter Verwendung eines Grey-Box-Ansatzes mit authentifiziertem Zugriff gehe das Testprogramm von Synack (Website) über oberflächliche Scans hinaus. Es teste die Geschäftslogik, die in kundenorientierten Zahlungsdiensten den zugehörigen Webanwendungen und den damit verbundenen APIs eingebettet sei – also genau jene Bereiche, in denen schwerwiegende Schwachstellen lauern.
Testen mit KI-Geschwindigkeit
Sara AI Pentesting sei an denselben Assets durchgeführt worden, die zuvor von menschlichen Forschern getestet worden, um so bewusst einen direkten Vergleichspunkt zu schaffen. Selbst in einer nicht authentifizierten Konfiguration, die die Testtiefe von vornherein begrenzte, lieferten die Ergebnisse laut Nutzer einen Mehrwert. Der nächste Schritt sei dann die Durchführung von Sara AI Pentesting mit Anmeldedaten, wodurch das Tool denselben Ausgangspunkt wie das SRT erhalte, um den vollen Umfang dessen zu bewerten, was es aufdecken könne.
Für Iberia Cards schließe Sara AI Pentesting damit eine praktische Lücke im Jahrestestprogramm und sorge gleichzeitig für einen funktionalen Testrhythmus zwischen den tiefergehenden SRT-Einsätzen, ohne dass dabei nennenswerte Kosten oder operativer Aufwand entstünden.ft
Sie finden diesen Artikel im Internet auf der Website:
https://itfm.link/250109

Schreiben Sie einen Kommentar